Cuestionarios de clientes · Seguridad y privacidad
Que la seguridady la privacidad no frenentu próxima venta.
Te ayudo a responder lo que te pide tu cliente, ordenar la evidencia disponible y detectar brechas. Respuestas claras para avanzar al próximo paso de la evaluación.
Tu primer paso
Respondé el cuestionario.
Destrabá el próximo paso.
Para empresas con una evaluación de seguridad o privacidad pendiente en una oportunidad comercial. Trabajo con tu equipo para preparar respuestas que reflejen lo que realmente hacen.
Entender lo que te piden.
Reviso el cuestionario, su contexto y la fecha que necesitás cumplir. Identifico la información y los responsables necesarios.
Dar forma a la evidencia.
Preparo un borrador de respuestas con referencias a la evidencia disponible. Marco lo que falta confirmar y las brechas que requieren acción.
Tu equipo tiene la última palabra.
Recibís el borrador y las observaciones. Tu equipo valida la exactitud, aprueba las respuestas y las envía al cliente.
Un precio acordado antes de empezar.
Después de revisar el cuestionario, acordamos una tarifa fija, el alcance, los plazos y las rondas de revisión. La implementación de controles y el seguimiento con el cliente requieren un alcance específico.
No invento controles ni evidencias. La aprobación del cliente y el cierre de la venta dependen de su evaluación y de otros factores.
Contame qué te pidió tu clienteResguarda Vertical Compliance
De pedidos aislados
a un programa
que podés sostener.
Tu empresa B2B crece. Los clientes piden más garantías. Te acompaño a construir y mantener un programa de seguridad, privacidad y gobernanza de IA, con prioridades, responsables y evidencia, sin que necesites un equipo de compliance dedicado.
Sabé dónde estás.
Evaluación del estado actual y brechas priorizadas. Antes de empezar acordamos las áreas de seguridad, privacidad e IA relevantes para tu negocio y los requisitos de tus clientes.
Un plan para avanzar.
Recibís un plan de implementación de 90 días con acciones, responsables propuestos y necesidades de evidencia. Es una hoja de ruta de trabajo, no una garantía de cumplimiento en ese plazo.
Acompañamiento concreto.
Con un alcance posterior, te ayudo a desarrollar políticas, organizar evidencia y revisar avances periódicamente. Tu equipo implementa los cambios técnicos y aprueba las decisiones internas.
Criterio profesional. Tecnología de apoyo.
Yo lidero el servicio, apoyado en Resguarda Vertical Compliance para organizar el trabajo. El acceso de tu equipo a la plataforma y sus condiciones se definen en cada propuesta.
La evaluación inicial tiene una tarifa fija. El acompañamiento posterior se acuerda con un honorario mensual. Ambos se cotizan después de revisar el alcance, antes de empezar.
Quiero un plan para mi empresaEjemplo ilustrativo · Ficticio
Así se ve una respuesta
que se puede revisar.
Este ejemplo es ficticio. No describe a un cliente ni acredita controles de Resguarda. Muestra cómo separo una respuesta, su evidencia y lo que todavía falta resolver.
Pregunta del cliente: ¿exigen autenticación multifactor para todos los accesos administrativos?
Borrador de respuesta
Parcialmente. El proveedor de identidad exige MFA a los administradores del entorno corporativo. Queda una cuenta administrativa local del sistema legado fuera de esa política.
Evidencia de ejemplo
Exportación de la política del proveedor de identidad y listado de cuentas administrativas, ambos ficticios. Confirmar alcance y vigencia antes de adjuntar evidencia real.
Brecha y acción
Validar la cuenta exceptuada con el responsable de TI y definir su tratamiento. No responder «Sí, para todos» mientras la excepción siga abierta.
Validación pendiente
El responsable del control confirma la respuesta y la evidencia. Tu equipo aprueba el contenido antes de enviarlo.
Sobre Resguarda
Mi historia
Soy Juan M. R. Porta, la persona detrás de Resguarda. Llevo más de 15 años trabajando en privacidad y seguridad de la información. En ese recorrido confirmé dos convicciones: la perfección en el cumplimiento del GDPR/RGPD es un mito, y construir un programa sólido se parece más a una maratón que a una carrera de velocidad.
Mi paso por compañías Fortune 500 fue una clase intensiva sobre marcos de privacidad y seguridad. Esa experiencia me permite acompañar a organizaciones que necesitan orientarse frente al cambio regulatorio y tomar decisiones que funcionen en su realidad.
No soy un consultor típico. Me considero un evangelizador de la privacidad que no se ata a una sola regulación, un aprendiz permanente y alguien que cree en el crecimiento colaborativo. Antes de recomendar una solución, quiero entender el problema de negocio que hay detrás.
Trabajo con un enfoque consultivo para convertir desafíos en acciones concretas. Busco el mejor resultado posible para cada organización, con prioridades claras y propuestas que el equipo pueda llevar adelante.
Mi CV completo, credenciales y referencias están disponibles en LinkedIn.
Conocé mi trayectoria en LinkedIn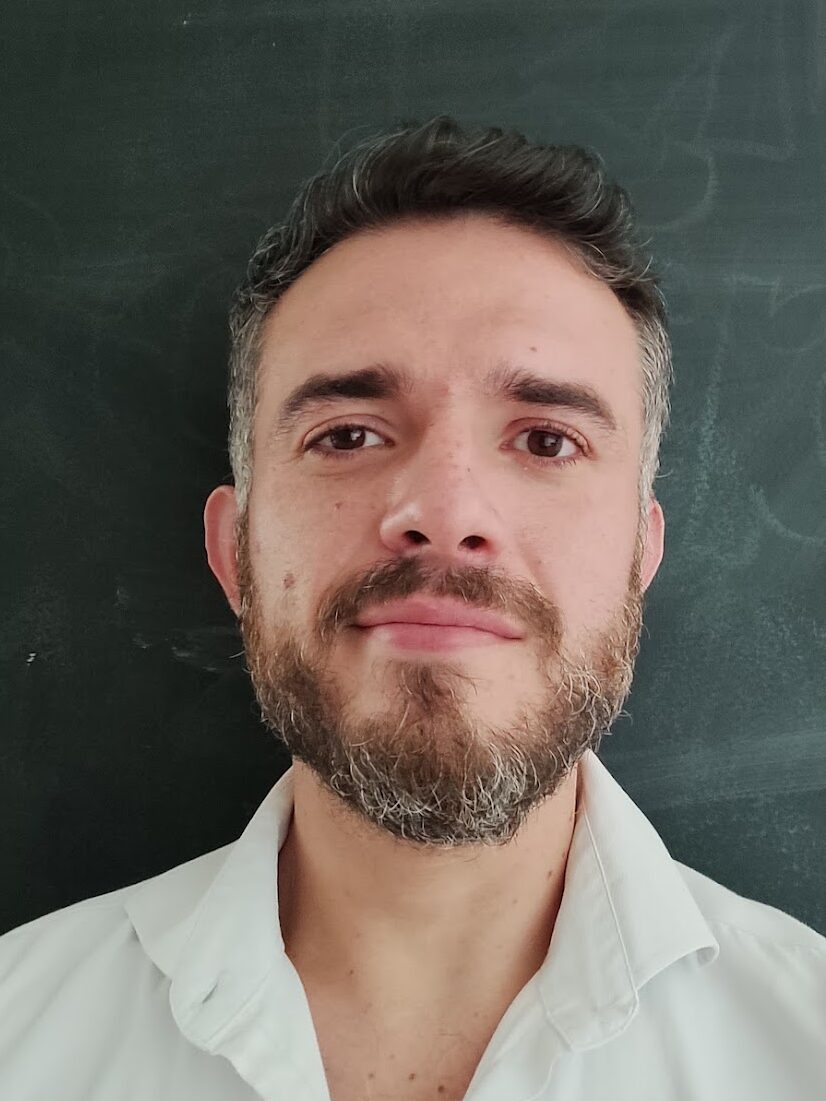
Servicios
Lo complejo, en una dirección clara.
01 / Gobernanza
Gobernanza de inteligencia artificial
Ordenamos los usos de IA, las responsabilidades y las decisiones de tu organización. Definimos políticas, criterios de aprobación y supervisión humana para acompañar la adopción.
Un programa de IA que tu equipo pueda aplicar, revisar y sostener.
Hablemos de gobernanza de IA02 / Riesgos de IA
Evaluación de riesgos e impacto de IA
Evaluamos casos de uso y proveedores: privacidad, seguridad, sesgos, transparencia y efectos sobre las personas. Priorizamos riesgos y definimos controles según el contexto.
Criterio para decidir qué adoptar, qué ajustar y qué supervisar.
Revisemos tus riesgos de IA03 / ISO 42001
Preparación para ISO/IEC 42001
Acompañamos el desarrollo de tu sistema de gestión de IA: alcance, análisis de brechas, políticas, riesgos, controles y evidencias para preparar una evaluación independiente.
Una hoja de ruta para convertir la gobernanza de IA en gestión.
Hablemos de ISO 42001Seguridad y privacidad
La confianza necesita una base sólida.
04 / Dirección
Dirección de seguridad · vCISO
Liderazgo de seguridad para ordenar prioridades, conectar riesgos con decisiones de negocio y construir una hoja de ruta, sin incorporar un CISO a tiempo completo.
05 / Protección de datos
Consultoría GDPR/RGPD
Revisamos tratamientos de datos, prácticas de privacidad y brechas. Definimos acciones según tu operación y las obligaciones que le resulten aplicables.
06 / ISO 27001
Preparación para ISO/IEC 27001
Analizamos brechas, riesgos, políticas, controles y evidencias para preparar tu sistema de gestión de seguridad de la información y acompañar el proceso de auditoría.
07 / Estrategia
Estrategia de privacidad
Definimos prioridades y una hoja de ruta para que la privacidad acompañe los objetivos de tu organización.
08 / Diseño
Arquitectura de privacidad
Integramos criterios de privacidad en procesos, productos y decisiones tecnológicas desde su diseño.
09 / Transacciones
Privacidad en fusiones y adquisiciones
Evaluamos riesgos y prácticas de privacidad para informar decisiones durante una transacción.
Acompañamiento boutique
Del programa a las decisiones de cada día.
10 / Terceros
Riesgos de proveedores
Evaluamos proveedores y servicios desde la seguridad, la privacidad y la IA. Definimos criterios de selección, controles y seguimiento según su criticidad.
11 / SOC 2
Preparación para SOC 2
Revisamos el alcance, las brechas y la evidencia de tus controles para preparar el trabajo con el auditor independiente.
12 / DPO
DPO externo o fraccional
Acompañamos la función de protección de datos con asesoramiento, seguimiento y coordinación. Definimos el rol y el alcance según las necesidades y obligaciones de tu organización.
13 / Formación
Talleres de IA y privacidad
Sesiones para líderes y equipos, con casos de uso, criterios de decisión y prácticas de IA responsable y protección de datos aplicables a su trabajo.
14 / Confianza comercial
Cuestionarios de seguridad de clientes
Ayudamos a responder evaluaciones de seguridad y privacidad con información consistente y evidencias de los controles que tu organización realmente tiene.
Cómo trabajamos
Del diagnóstico a la acción.
01Entender
Escuchar antes de proponer.
Conocemos tu negocio, tus objetivos y el punto de partida para identificar lo que realmente necesita atención.
02Priorizar
Elegir lo que importa.
Ordenamos riesgos, obligaciones y oportunidades en una secuencia de trabajo que puedas sostener.
03Acompañar
Convertir criterio en avance.
Trabajamos con tu equipo para llevar las decisiones a la práctica y ajustar el rumbo cuando haga falta.
Preguntas frecuentes
Para empezar con claridad.
¿Cómo empezamos con Vertical Compliance?
Con una evaluación de alcance acordado y tarifa fija: estado actual, brechas priorizadas, responsables propuestos, necesidades de evidencia y un plan de implementación de 90 días. Después podés contratar acompañamiento mensual con un alcance propio.
¿La plataforma está incluida?
El servicio lo lidero yo, con apoyo de Resguarda Vertical Compliance para organizar el trabajo. El acceso del cliente, las funcionalidades y las condiciones aplicables se definen en cada propuesta.
¿Cuánto cuesta responder un cuestionario?
La tarifa es fija y se acuerda después de revisar la extensión, complejidad, evidencia disponible y fecha requerida. Antes de empezar definimos alcance, entregables, plazos y rondas de revisión.
¿Qué necesita aportar mi equipo?
El cuestionario, el contexto y acceso a las personas que conocen los controles. Tu equipo aporta o confirma la evidencia, valida las respuestas y envía la versión aprobada al cliente.
¿Y si todavía nos faltan controles?
Señalo las brechas y preparo respuestas transparentes. Implementar controles o preparar un programa más amplio se cotiza por separado. No garantizo la aprobación del cliente ni el cierre de la venta.
¿Cómo compartimos información confidencial?
Usá el formulario solo para el contexto general. En el primer contacto acordamos el canal y las condiciones para compartir documentos, incluyendo un acuerdo de confidencialidad cuando corresponda.
¿En qué etapa conviene contactarnos?
Podés escribirnos tanto si recién estás ordenando el tema como si ya tenés un programa en marcha y necesitás revisar prioridades o resolver un desafío puntual.
¿La preparación para ISO 27001 o ISO 42001 garantiza la certificación?
No. Ayudamos a evaluar brechas y preparar el trabajo necesario. La decisión de certificación corresponde al organismo certificador, luego de su evaluación independiente. En SOC 2, el informe lo emite el auditor independiente.
¿Podemos trabajar de forma remota?
Podemos conversar y coordinar el trabajo de forma remota. La modalidad concreta se define según el alcance y las necesidades de tu equipo.
¿Cómo se define una propuesta?
Primero entendemos el objetivo y el contexto general. Con esa información, delimitamos el alcance y preparamos una propuesta para el trabajo solicitado.
Empecemos por el contexto
¿Qué necesita tu empresa?
Contame qué necesita tu empresa y para cuándo. Te respondo dentro de dos días hábiles para revisar tu pedido y definir los próximos pasos.
Elegí el servicio y contame el contexto: un cuestionario pendiente, un programa de compliance o una necesidad puntual. Es una primera respuesta; el alcance, la tarifa y el plazo de entrega se acuerdan después.
No adjuntes ni pegues el cuestionario completo, contraseñas o datos confidenciales. Acordamos un canal para compartir documentos después del primer contacto. Usamos tus datos para responder tu consulta. Leé la política de privacidad.